
Peter de DijkerDigital Director
6 min leestijd
Nieuws
Nieuws
Een ernstige kwetsbaarheid in veelgebruikte software kan ineens gevolgen hebben voor websites over de hele wereld. Dat gebeurde in oktober met PHP2Shell. Ook voor een deel van onze klanten moesten we ingrijpen. We haalden kwetsbare websites uit voorzorg tijdelijk offline, informeerden klanten direct en brachten de sites na het beschikbaar komen van de beveiligingsupdate snel weer online. Er is bij deze websites geen misbruik vastgesteld. Het incident laat zien hoe belangrijk een betrokken technisch team is. En waarom digitale veiligheid ook na het herstel aandacht verdient.
PHP is een programmeertaal waarop veel websites draaien, waaronder websites met WordPress en ExpressionEngine. In oktober werden twee ernstige kwetsbaarheden bekend onder de naam PHP2Shell. Onder bepaalde omstandigheden konden aanvallers hierdoor zonder in te loggen eigen code uitvoeren op een server.
Het probleem zat in PHP zelf. Daardoor kon het gevolgen hebben voor verschillende websites en systemen die deze technologie gebruiken. Op 21 oktober bracht het PHP-project beveiligingsupdates uit om de kwetsbaarheden te verhelpen. De PHP Foundation licht toe wat er speelde en waarom snel bijwerken noodzakelijk was.
Voor website-eigenaren werd daarmee een heel praktische vraag urgent: wie beoordeelt of onze website risico loopt, en wie komt vervolgens in actie?
Bij 0to9 hebben we de betrokken websites uit voorzorg tijdelijk offline gehaald. Daarmee beperkten we de blootstelling aan de kwetsbaarheid terwijl we wachtten op de beveiligingsupdate. De betrokken klanten informeerden we direct.
Een website tijdelijk uitschakelen heeft gevolgen. Bezoekers kunnen geen informatie vinden, een aanvraag doen of contact opnemen via de site. Zo’n beslissing vraagt daarom om een zorgvuldige afweging en duidelijke communicatie. In dit geval gaven we bescherming prioriteit.
Zodra de beveiligingsupdate beschikbaar was, gingen we aan de slag. De eerste websites konden kort daarna alweer worden geactiveerd. Ook na die eerste update hebben we aanvullende beveiligingsmaatregelen getroffen.
De reacties van onze klanten waren positief. Ze waardeerden dat we zelf het initiatief namen, hen direct informeerden en snel zorgden dat hun website weer beschikbaar was. Juist op zo’n moment wordt de waarde van een vaste digitale partner concreet: een team dat de omgeving kent en verantwoordelijkheid neemt wanneer dat nodig is.
Binnen ons klantenbestand betrof dit incident een deel van de websites op WordPress en ExpressionEngine. Onze modernere websites met Next.js en Storyblok werden niet door dit PHP-incident geraakt.
Dat verschil heeft te maken met de gebruikte technologie. Voor steeds meer nieuwe websites kiezen we voor een headless opzet. Daarbij zijn de website die bezoekers gebruiken en het systeem waarin redacteuren content beheren van elkaar gescheiden.
Dat maakt WordPress of ExpressionEngine niet automatisch een verkeerde keuze. Wel onderstreept het dat de technische basis van een website gevolgen heeft voor beheer, onderhoud en de risico’s waarop je moet anticiperen. Die afweging hoort bij de keuze voor een platform, naast gebruiksgemak, functionaliteit en kosten.
In onze headless websites gebruiken we Storyblok voor het contentbeheer en Next.js voor de voorkant van de website. Via een API, een gecontroleerde verbinding tussen systemen, komt de content op de juiste plek terecht.
Die scheiding biedt ruimte om contentbeheer, presentatie en aanvullende functionaliteit afzonderlijk te ontwikkelen en te beveiligen. De website hoeft voor deze opzet niet op een eigen PHP-CMS te draaien. Daarmee vervalt ook de afhankelijkheid van die specifieke technologie.
Voor de hosting van onze front-ends en aanvullende toepassingen zetten we, afhankelijk van het project, platforms zoals Vercel en DigitalOcean in. Storyblok levert het contentplatform als beheerde clouddienst. Zo combineren we gespecialiseerde technologie voor contentbeheer, snelheid en schaalbaarheid. Meer over onze aanpak met Storyblok.
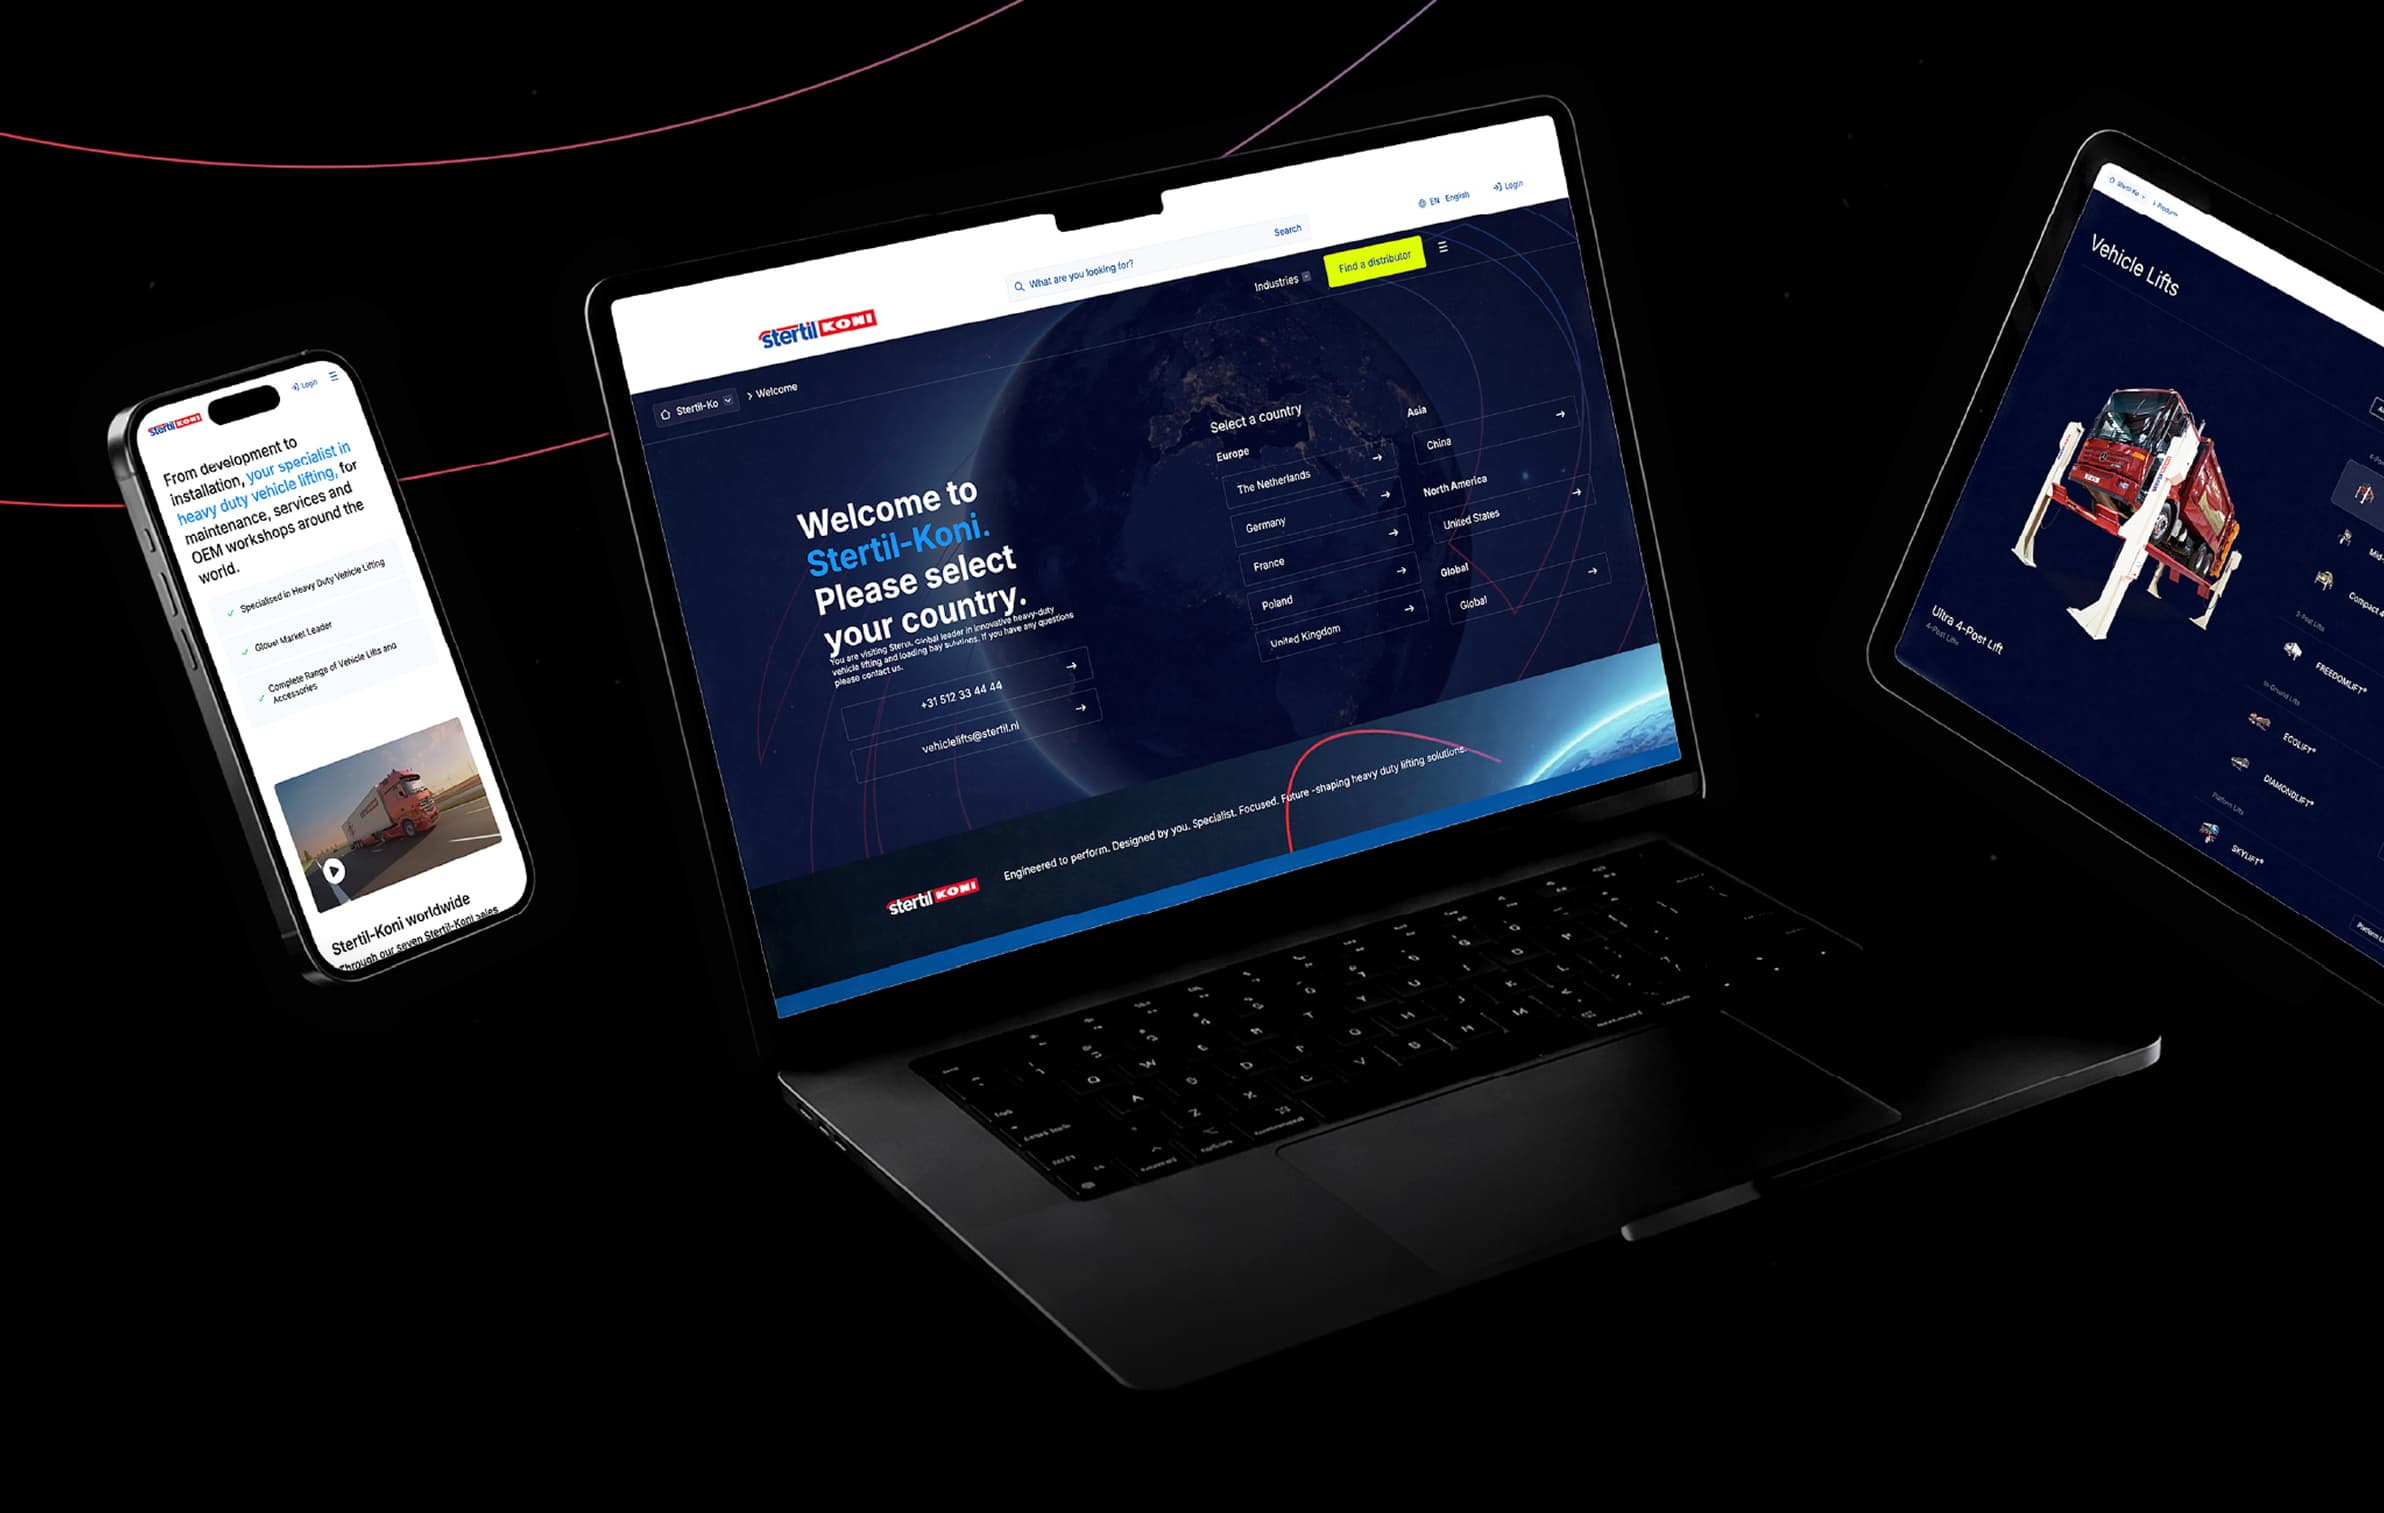
Hoe dat in de praktijk werkt, zie je in onze recent gepubliceerde Stertil-case. Daar ontwikkelden we een gedeeld platform voor 21 websites, met Storyblok voor centraal contentbeheer en Next.js voor de verschillende merken en markten. Ook bij HagaDirect vormt een moderne headless omgeving de basis voor groei en doorontwikkeling.
Een moderne architectuur blijft onderhoud vragen. Ook Next.js, koppelingen en andere onderdelen kunnen kwetsbaarheden bevatten. De winst zit in bewuste technische keuzes, een goede inrichting en een team dat de hele omgeving blijft beheren.
Een website verandert voortdurend. Er komen functies bij, koppelingen worden aangepast en leveranciers brengen nieuwe softwareversies uit. Beveiliging moet daarin meegroeien.
Voor klanten met een serviceovereenkomst, een SLA, organiseren we onderhoud en security structureel. Regelmatige beveiligingscontroles en het uitvoeren of laten uitvoeren van pentests maken deel uit van die aanpak. We breiden dit nu uit met maandelijkse controles via WebCheck.nl, waarmee we onder meer versleutelde verbindingen, securityheaders en DNS-instellingen kunnen beoordelen.
Zo’n controle en een pentest hebben elk een eigen functie. Een geautomatiseerde scan helpt om afwijkingen in technische instellingen zichtbaar te maken. Bij een pentest onderzoeken specialisten binnen een afgesproken scope of kwetsbaarheden daadwerkelijk misbruikt kunnen worden, bijvoorbeeld in functionaliteit, toegangsrechten of koppelingen.
De waarde ontstaat bij de opvolging: bevindingen beoordelen, verbeteringen doorvoeren en opnieuw controleren. Een testresultaat geeft inzicht op dat moment. Structureel beheer zorgt dat je met dat inzicht aan het werk blijft.
Die verantwoordelijkheid geldt ook voor onze eigen werkwijze. Ons informatiebeveiligingsbeleid sluit aan op de uitgangspunten van de Baseline Informatiebeveiliging Overheid, de BIO. Daarbij gaat het om techniek én om verantwoordelijkheden, toegangsbeheer, bewustwording en het zorgvuldig afhandelen van incidenten.
We willen die basis verder versterken en onderzoeken de mogelijkheden voor certificering volgens ISO 27001. Daarmee willen we onze processen en de manier waarop we beveiligingsrisico’s beheersen verder aantoonbaar maken.
Het uitgangspunt is praktisch: klanten moeten kunnen vertrouwen op de manier waarop we met hun digitale omgeving en informatie omgaan.
Een incident als PHP2Shell is aanleiding om verder te kijken dan de laatste update. Is duidelijk wie je website onderhoudt? Welke onderdelen ondersteuning blijven krijgen? Wanneer de beveiliging voor het laatst is getest? En wie handelt als er morgen een nieuwe kwetsbaarheid bekend wordt?
Ons team voor Digital Design & Development helpt organisaties om die vragen te beantwoorden en verbeteringen uit te voeren. Van het versterken van een bestaande website tot het bouwen van een nieuw platform en het organiseren van structureel beheer.
Binnen onze full service aanpak verbinden we dat met merkstrategie, design en performance. Je kunt ons ook inschakelen als zelfstandige digitale partner voor development, onderhoud en beveiliging.
Wil je weten waar jouw website extra aandacht nodig heeft? Plan een gesprek met ons. Dan bekijken we samen je huidige omgeving en welke verbeteringen voor jouw organisatie het meeste verschil maken.